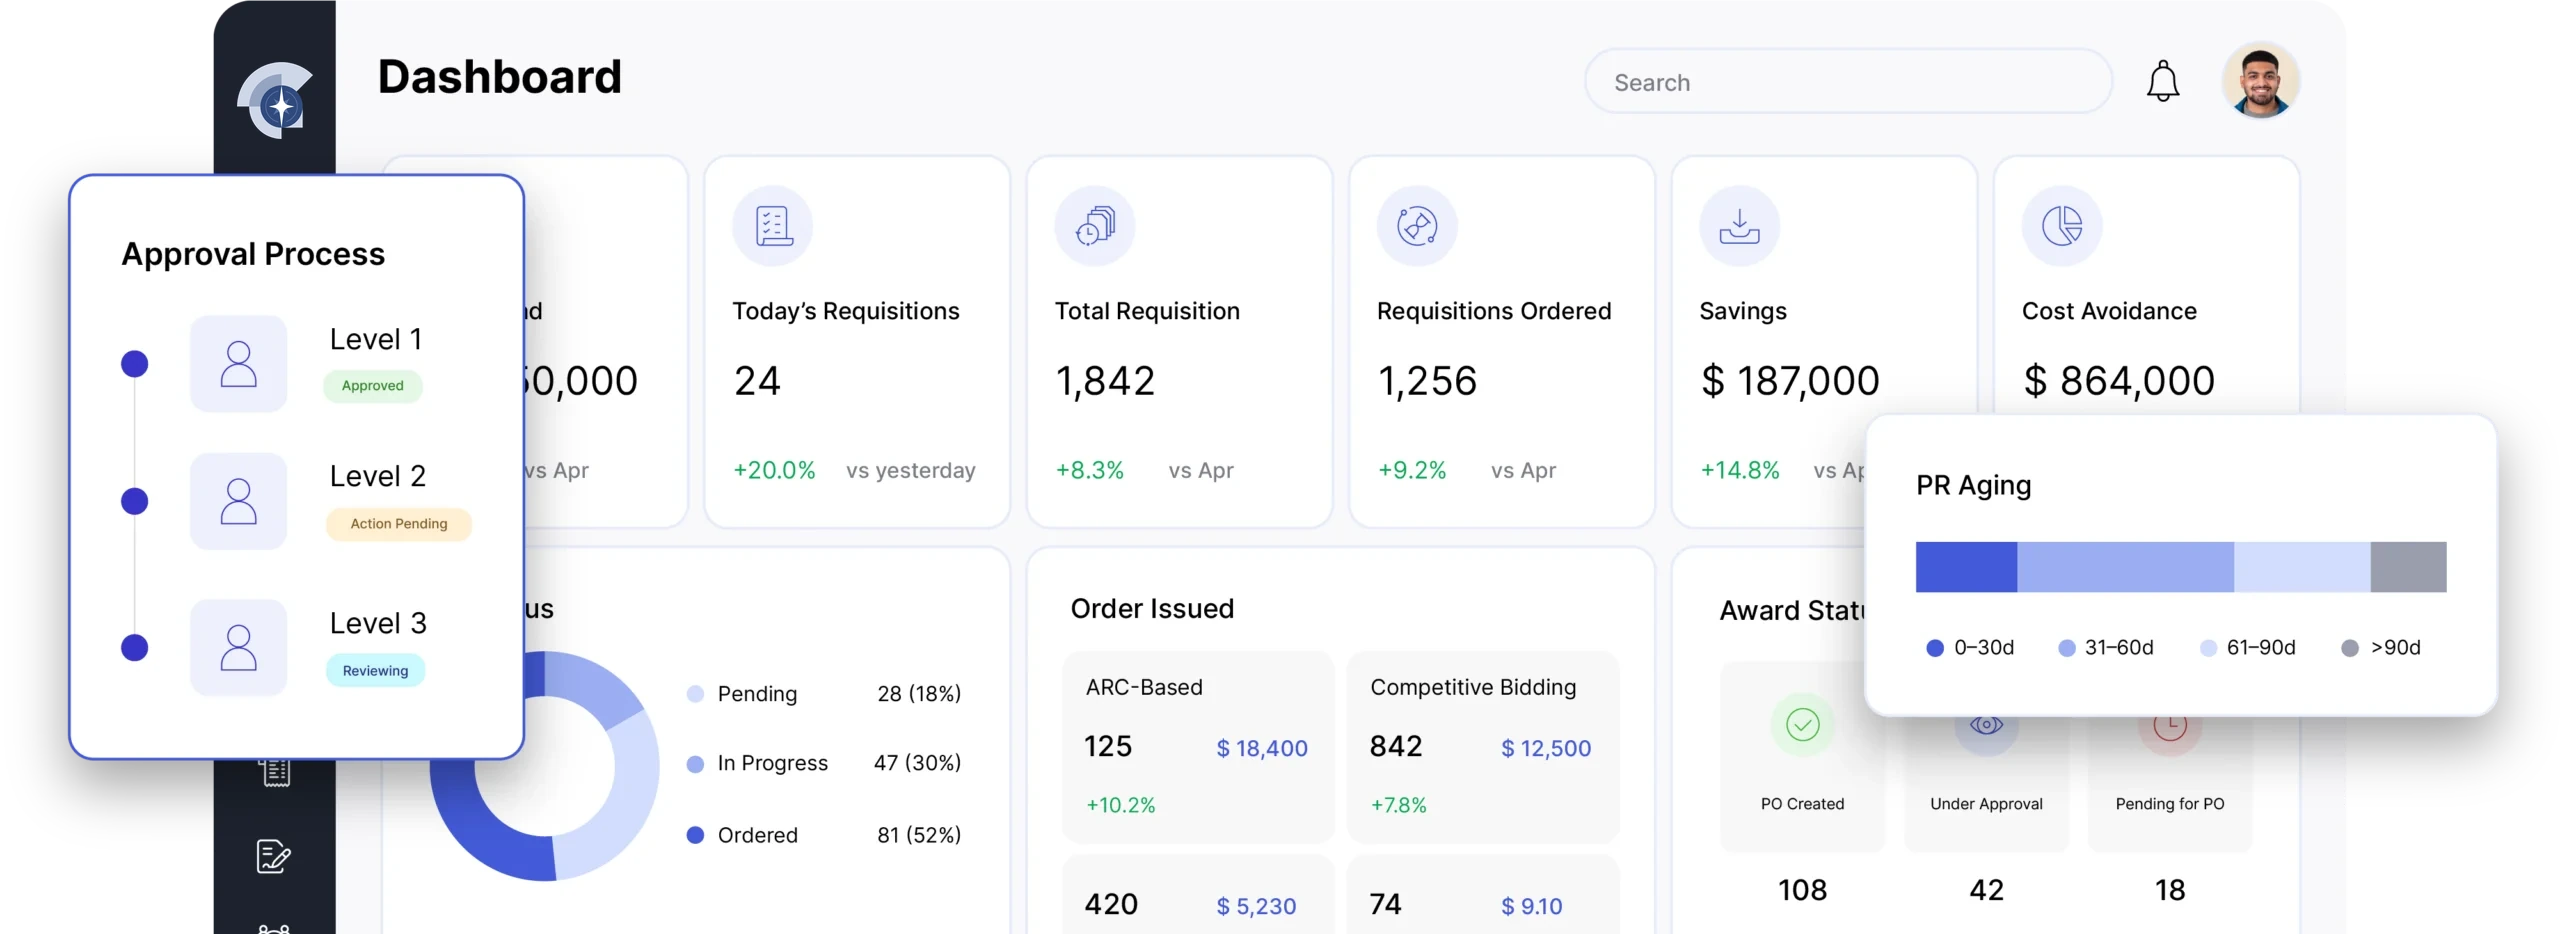
Fachbereichs- und Einkaufsverantwortlicher
Definiert den kommerziellen Bedarf, die Lieferantenbeziehung, das Ergebnis und die Verpflichtungen, die in der Praxis von Bedeutung sind.
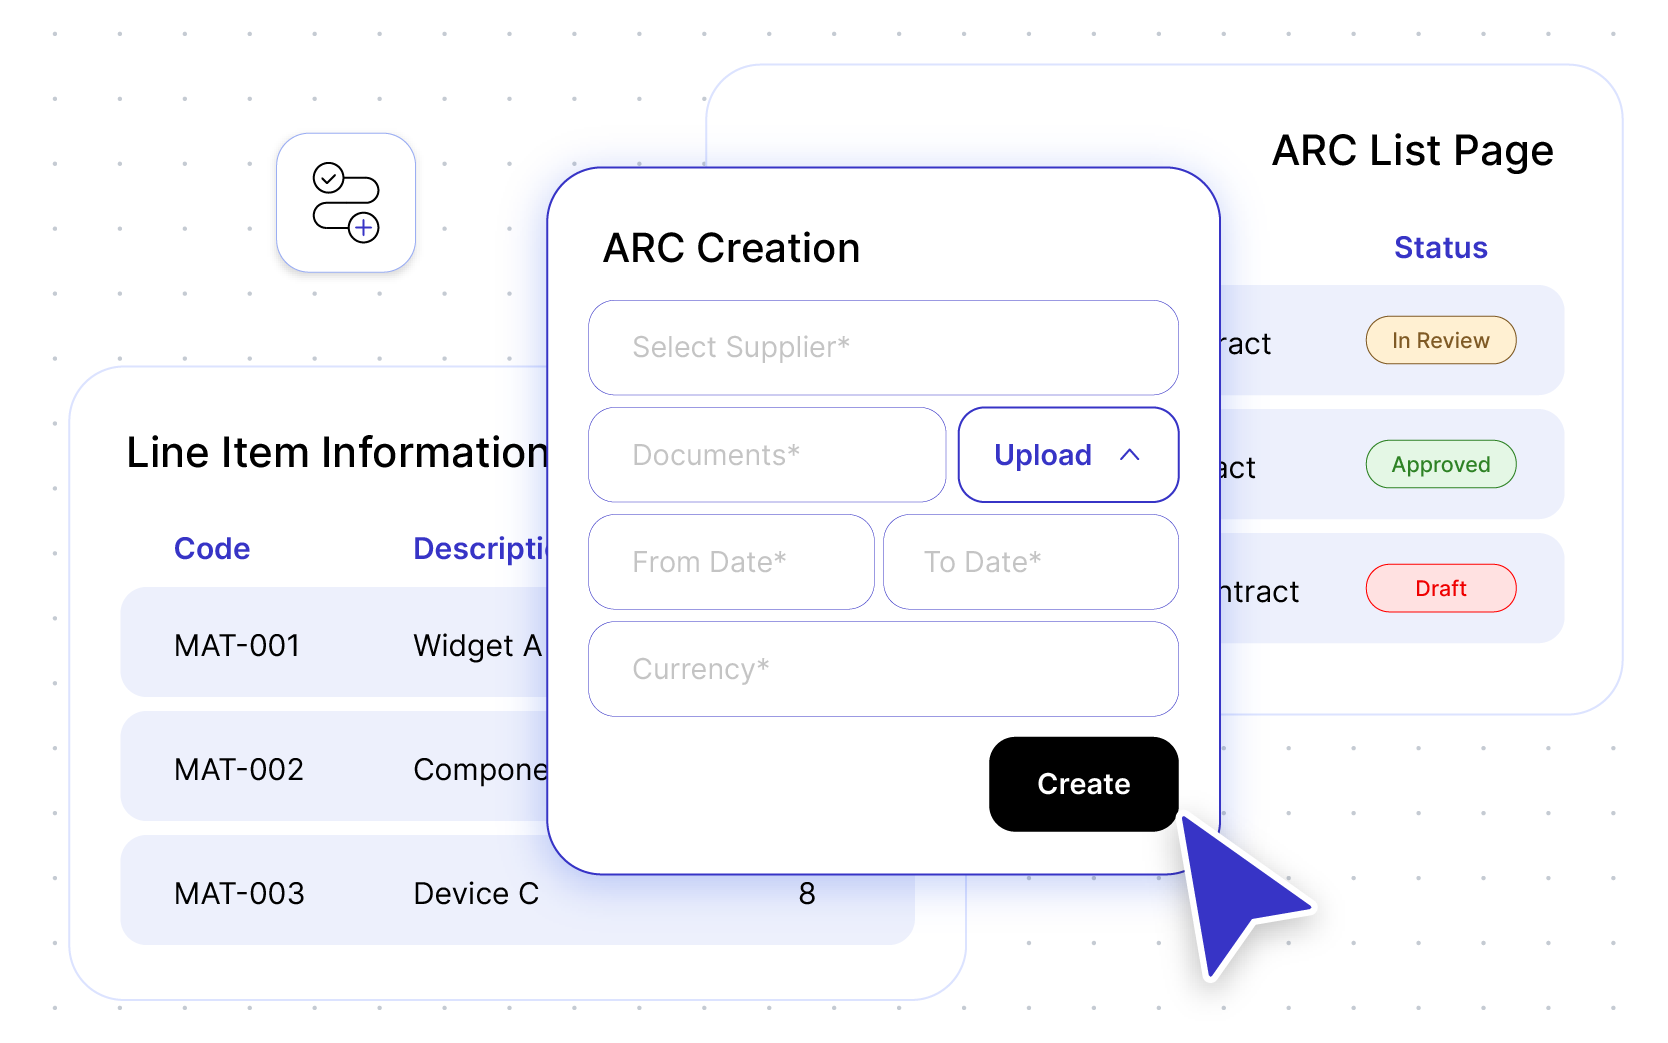
Verträge & Compliance
Halten Sie Entscheidungshistorie, Freigaben, Dokumente und Zuständigkeiten miteinander verknüpft, damit die Governance das Geschäft unterstützt, anstatt es zu behindern.
Für wen das ist
Audit und Governance richtet sich an Beschaffungs-, Finanz-, Rechts-, Risiko- und Führungsteams, die nachvollziehen müssen, wer wann auf Basis welcher Nachweise, unter welcher Richtlinie und mit welchem Ergebnis entschieden hat.
Einkäufer-Perspektive
Die Frage beim Einkauf ist nicht nur, ob diese Funktion funktioniert. Es geht darum, ob die richtigen Leute sie nutzen, sie verwalten und den Kontext in den nächsten Schritt übertragen können.
Warum Teams es nutzen
Eine fokussierte Funktion sollte die Unsicherheit bei den Menschen, die die Arbeit erledigen, beseitigen und gleichzeitig die Geschäftsregeln und die Rechenschaftspflicht intakt halten.
 VendrNova
Vertragskontrolle
Gerade aktualisiert · Alle Entitäten
Aktive Verträge
438
Im Blick
Erneuerungen voraus
31
90 Tage
Verknüpftes Ausgabenvolumen
18,4 Mio. $
Verbunden
Ausnahmen
12
Zugewiesen
Aktive Verträge
438
Verknüpftes Ausgabenvolumen
18,4 Mio. $
Ausnahmen
12
Workflow vor und nach VendrNova
Der Wert eines Moduls ist am klarsten, wenn Käufer sehen können, wie sich die Arbeit vor, während und nach der Übergabe ändert.
Vor VendrNova
Die Organisation findet zwar Dokumente und Genehmigungen, aber nicht immer den zusammenhängenden Faden hinter dem Ergebnis.
Anfrage, Lieferant, Beschaffung, Vertrag, Freigabe, Kauf, Rechnung und Änderungsnachweise befinden sich an verschiedenen Orten.
Die Teams wissen, dass eine Entscheidung getroffen wurde, können aber nicht schnell zeigen, wer sie überprüft, genehmigt, geändert oder gelöst hat.
Nachweise werden manuell zusammengetragen, anstatt von Anfang an Teil des Betriebsprotokolls zu sein.
Mit VendrNova
Die Organisation kann den Nachweis, den Verantwortlichen, den Kontrollpunkt, die Ausnahme und das Ergebnis verfolgen, ohne eine zweite Version der Arbeit zu erstellen.
Anfragen, Dokumente, Genehmigungen, Änderungen, Ausnahmen und Entscheidungen miteinander verknüpft halten.
Die Regel, die Berechtigung, den Verantwortlichen, die Nachweise und den Status anzeigen, die die Entscheidung geprägt haben.
Prüfungsteams, der Führung und den Betriebsteams eine gemeinsame Ansicht bieten, die sie zur Verbesserung des Prozesses nutzen können.
Beteiligte Rollen
Die unternehmensweite Akzeptanz verbessert sich, wenn jeder Stakeholder den Teil des Workflows sehen kann, für den er verantwortlich ist, und den Kontext, den er von der vorgeschalteten Rolle benötigt.
Definiert den kommerziellen Bedarf, die Lieferantenbeziehung, das Ergebnis und die Verpflichtungen, die in der Praxis von Bedeutung sind.
Überprüft Bedingungen, Risiken, Richtlinien, Ausnahmen und die Nachweise, die für eine rechenschaftspflichtige Vereinbarung erforderlich sind.
Verbindet kommerzielle Verpflichtungen mit Budget, Befugnissen, Zahlungen und nachgelagerter Kontrolle.
Macht Verpflichtungen, Verlängerungen, Lieferantenzusagen und den Workflow-Status nach der Unterschrift nutzbar.
Integration, ERP, Governance und Sicherheit
Eine kommerzielle Seite sollte der Einkaufsgruppe helfen zu verstehen, was Verbindbindungen schafft, was maßgeblich bleibt und welche Kontrollen vor der Einführung überprüft werden müssen.
Prüfung und Governance hängen von Beziehungen zwischen ERP-, Lieferanten-, Sourcing-, Vertrags-, Einkaufs-, Rechnungs-, Budget-, Identitäts- und Workflow-Datensätzen ab. Definieren Sie, wie der Prüfpfad über Systemgrenzen hinweg geführt wird und welches System für die jeweilige Transaktion maßgeblich ist.
Die Governance-Ebene sollte Zugriff, Funktionstrennung, Genehmigungen, Änderungshistorie, Aufbewahrung, Audit-Logging und den Nachweisabruf explizit machen. Nutzen Sie die aktuellen Sicherheits- und Zusicherungsreferenzen von VendrNova als Teil der Käuferüberprüfung.
Implementierungsansatz
Beginnen Sie mit einem hochwertigen Prozess oder einer Audit-Frage, die derzeit eine manuelle Rekonstruktion erfordert. Kartieren Sie die Nachweise, Kontrollpunkte, Verantwortlichen und Systemgrenzen und testen Sie den Abruf dann mit den Personen, die sich darauf verlassen werden.
Implementierungsprinzip
Verknüpfen Sie die Vereinbarung mit dem Moment, in dem sie wichtig wird.
Gestalten Sie den Workflow rund um die Entscheidung, die Daten, die Eigentümer und die Übergaben, die nach der Einführung funktionieren müssen – nicht nur die Bildschirme, die konfiguriert werden müssen.
Identifizieren Sie Anfrage-, Prüfungs-, Genehmigungs-, Signatur-, Verpflichtungs-, Verlängerungs- und Ausstiegspunkte.
Definieren Sie, wer für rechtliche Prüfungen, geschäftliche Maßnahmen, Compliance-Nachweise und Verlängerungsentscheidungen verantwortlich ist.
Verbinden Sie den Vertragskontext mit Lieferanten, Beschaffungswegen, Budgets, Rechnungen und Ausnahmebehandlungen.
Nutzen Sie Vorlagen, Erinnerungen und Prüfungssignale, um das vereinbarte Betriebsmodell zu skalieren.
Kundenreferenzen
Nutzen Sie die Kundenstimme unten als Ausgangspunkt, testen Sie dann denselben Workflow anhand Ihrer eigenen Systeme, Rollen, Kontrollen und Prioritäten.
“VendrNova hat uns geholfen, das Lieferantenmanagement zu konsolidieren, die Compliance-Transparenz zu verbessern und Onboarding, Genehmigungen und den Audit-Trail an einem Ort zu halten.”
G. Saraswat
DGM (MM) Beschaffung · FSNL Pvt. Ltd
Relevante FAQs
Klare Antworten helfen Beschaffung, Finanzen, IT, Sicherheit und Geschäftsinteressenten, in dieselbe Konversation einzusteigen.
Sie verknüpft Beschaffungsentscheidungen, Genehmigungen, Dokumente, Änderungen, Ausnahmen, Verantwortlichkeiten und Nachweise, sodass Governance- und Audit-Prüfungen der Arbeit folgen können, ohne die Geschichte neu aufrollen zu müssen.
Das Design sollte Identifikatoren, Verantwortliche, Zeitstempel, Entscheidungen und relevante Nachweise über die Integrationsgrenze hinweg bewahren und gleichzeitig sicherstellen, dass jedes System für die von ihm verwalteten Datensätze maßgeblich bleibt.
Überprüfen Sie Zugriffs- und Rollentrennung, SSO, Audit-Logging, Datenverarbeitung, Umgebungsgrenzen, Betriebssicherheit, Datenschutz, Aufbewahrung und die aktuellen Zusicherungsreferenzen, die für den Kauf relevant sind.
Beginnen Sie mit einem spezifischen Prozess und einer Audit-Frage. Identifizieren Sie die erforderlichen Nachweise und Kontrollpunkte, bilden Sie die Systemgrenzen ab und testen Sie, ob der Datensatz sowohl für Bediener als auch für Prüfer verständlich ist.
Nächster Schritt für Audit & Governance
Bring a governance question or audit trail that takes too long to assemble and map the evidence, ownership, and control points with VendrNova.